Panică digitală în Ucraina: Atac cibernetic masiv asupra aplicației de alertă aeriană
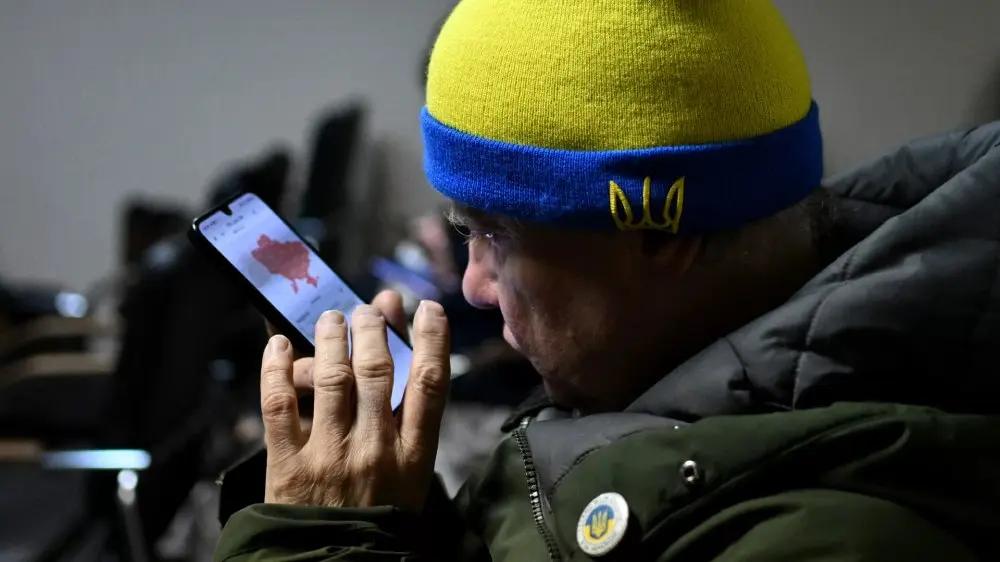
Alertă nucleară falsă sau operațiune de spionaj?
Seara zilei de 1 noiembrie a adus un val de panică în rândul ucrainenilor, după ce aplicația „Air Alert” a fost ținta unui atac cibernetic devastator. Forțele Aeriene ucrainene au confirmat oficial că sistemul a fost compromis: sirenele s-au activat din senin în mai multe regiuni, iar populația a început să primească notificări terifiante despre amenințări nucleare, chimice sau lupte de stradă.
Ultimele știri
 Zelenski tăcut când i s-a cerut părerea despre apelativul lui Trump pentru Putin
 Fostul șef de la CFR Marfă preia noua companie Carpatica Feroviar
 Producția mondială de vin a căzut la un minim istoric din cauza vremii extreme
 Călin Georgescu află astăzi decizia definitivă privind arestul la domiciliu
Jurnaliștii de la The Kyiv Independent au experimentat ei înșiși atacul, primind alerte false pe telefoane. Aplicația, creată de Ministerul Transformării Digitale alături de firma de securitate Ajax Systems, a fost transformată într-un instrument de război psihologic. Unul dintre mesaje, scris direct în limba rusă, anunța o alertă nucleară națională și făcea trimitere directă la racheta rusească Oreșnik.
Militarii au reacționat prompt și au explicat că aplicația a fost, cel mai probabil, piratată de hackeri ruși, dând asigurări ferme că nu există niciun pericol radiologic real. Este posibil ca aplicația «Air Alert» să fi fost accesată de inamic.
Nu există niciun pericol radiologic!
Vă rugăm să păstrați calmul și să urmăriți doar informațiile din canalul nostru oficial de Telegram, au transmis reprezentanții Forțelor Aeriene, prin vocea purtătorului de cuvânt Iuri Ignat.
De asemenea, Centrul pentru Combaterea Dezinformării a emis rapid un avertisment privind compromiterea notificărilor.
Cum au intervenit programatorii?
În teritoriu, oficialii locali au făcut eforturi desperate pentru a calma oamenii și a preveni un furt masiv de date. Svitlana Onișciuk, guvernatoarea din Ivano-Frankivsk, a dat asigurări că situația din regiunea sa este sub control și că alertele au fost doar rezultatul sabotajului cibernetic.
Din regiunea Vinnița, Natalia Zabolotna le-a cerut oamenilor să nu acceseze sub nicio formă linkurile atașate alertelor. Experții în securitate citați de ZN.
UA au avertizat că atacul poartă semnalmentele unei operațiuni complexe de phishing, concepută pentru a fura datele personale ale utilizatorilor care dădeau click pe notificările capcană.
Pentru a opri atacul, echipa din spatele aplicației Air Alert a luat decizia radicală de a tăia notificările push și de a opri temporar serviciul. Astăzi, persoane neautorizate au intervenit în funcționarea aplicației.
Am oprit notificările push și am suspendat temporar serviciul. Aplicația nu stochează date personale, deci utilizatorii nu sunt în pericol. Nu accesați linkurile din notificările suspecte.
Ce trebuie să facă utilizatorii pe telefoane?
Echipa lucrează la restabilirea serviciului. În jurul orei 02:00, aceștia au început procesul de remediere, menținând totuși dezactivată harta cu poziționarea țintelor pentru verificări suplimentare.
În tot acest timp, Serviciul de Stat pentru Situații de Urgență a precizat că rețeaua națională de difuzoare și sirene stradale a funcționat impecabil, fără a fi afectată de hackeri. Autoritățile le-au cerut cetățenilor să se bazeze pe difuzoarele publice și să nu distribuie informații neconfirmate. În paralel, celor din Kiev li s-a recomandat să folosească temporar aplicația „Kyiv Digital” pentru a primi alerte sigure.
Ministerul Transformării Digitale le-a reamintit cetățenilor că telefoanele inteligente au propriile sisteme de alertă de urgență integrate, care sună chiar și pe modul silențios. Pe i Phone, opțiunea poate fi activată din „Configurări” -> „Notificări” -> „Alerte de urgență”. Pentru utilizatorii de Android, setările se găsesc la secțiunile „Siguranță și situații de urgență” sau „Parole și securitate”. De asemenea, notificările pot fi pornite și din meniul de localizare al telefonului. Regula de bază rămâne neschimbată: la auzul alertei oficiale, oamenii trebuie să meargă imediat în adăposturi.
La câteva ore după atac, aplicația a început să își revină treptat.
Harta de pericol a redevenit funcțională — arătând codul galben pentru drone și cel roșu pentru atacuri masive —, iar notificările push au fost reluate. Totuși, detaliile despre țintele de pe hartă au rămas blocate temporar pentru implementarea unor noi scuturi de securitate.
Într-o întorsătură ciudată de situație, chiar în primele ore ale aceleiași zile, Ministerul rus pentru Situații de Urgență a raportat un incident similar: propria sa aplicație mobilă a fost atacată cibernetic, trimitând mesaje false către utilizatorii din Rusia înainte ca serviciul să fie oprit pentru reparații.
Sursă: Adevărul
Alte știri:
Zelenski tăcut când i s-a cerut părerea despre apelativul lui Trump pentru Putin…Fostul șef de la CFR Marfă preia noua companie Carpatica Feroviar…Producția mondială de vin a căzut la un minim istoric din cauza vremii extreme…Călin Georgescu află astăzi decizia definitivă privind arestul la domiciliu…